データ漏洩はなぜ起こる?個人情報を守るための仕組みと対策
2023年だけで、世界中で漏洩したデータレコードは推計80億件を超えたとされている。これは地球上のほぼすべての人が1件以上の影響を受けた計算になる。「自分は大丈夫」と思っている人ほど、すでに何らかのサービスでパスワードが流出している可能性が高い。
データ漏洩とは何か?その正確な定義と種類
単なる『ハッキング』ではない
データ漏洩とは、権限のない第三者が個人情報や機密情報にアクセスし、外部に流出する事象の総称だ。映画のように天才ハッカーが暗号を解読する場面を想像しがちだが、実際の漏洩の多くはもっと地味な原因から始まる。設定ミス、内部の人間による持ち出し、フィッシング詐欺への引っかかり——これらが現実の主役だ。
漏洩の種類は大きく三つに分けられる。外部からの不正アクセス、内部関係者による意図的または偶発的な流出、そしてシステムの設定ミスによる意図せぬ公開だ。最後の設定ミスは見落とされがちだが、クラウドストレージの公開設定を誤ったまま放置するケースは業界全体で繰り返し発生している。
漏洩するデータの中身
流出するのはパスワードだけではない。氏名、住所、生年月日、クレジットカード番号、医療記録、さらには生体認証データまで対象になる。特に医療記録は金融情報より価値が高いとされており、ダークウェブでの取引価格も高い傾向がある。パスワードは変更できるが、生年月日や指紋は変えられない——この非対称性が問題を深刻にする。
データ漏洩はなぜ起こるのか?主な原因を解剖する
フィッシングと人間の心理的弱点
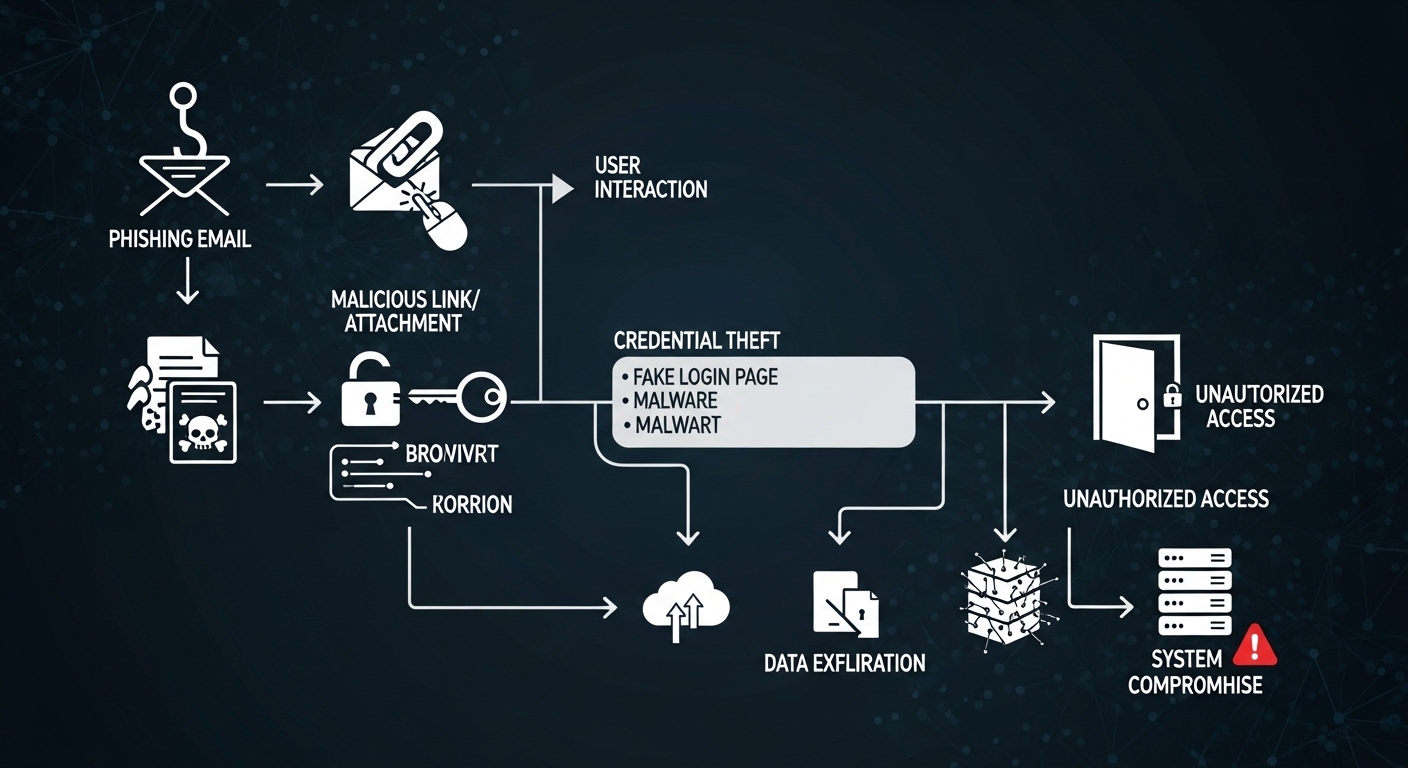
セキュリティ研究者の間でよく言われる言葉がある。「最も脆弱なシステムは人間だ」。技術的な防御がどれだけ堅固でも、従業員一人が巧妙なメールに騙されれば、すべてが崩れる。フィッシング攻撃は年々精巧になっており、実在する取引先や上司を装ったメールを見分けることは、訓練を受けた専門家でも難しい場面がある。
特に危険なのは『スピアフィッシング』と呼ばれる標的型攻撃だ。不特定多数に送る一般的なフィッシングと違い、特定の個人や組織を徹底的に調査した上で、信頼性の高いメールを送りつける。LinkedInやSNSで公開されている情報が攻撃者の下準備に使われることも多い。
パスワードの使い回しと認証の弱さ
あるサービスで漏洩したパスワードが、別のサービスへの不正ログインに使われる——これを『クレデンシャルスタッフィング』という。同じパスワードを複数のサービスで使い回している人は、一か所が破られた瞬間に連鎖的なリスクにさらされる。調査によると、多くのユーザーが複数のサービスで同一または類似のパスワードを使用しているとされており、攻撃者にとっては効率的な手法だ。
パスワードの使い回しは、家の鍵を全員に配るようなものだ。一本でも複製されれば、すべての扉が開く。
ソフトウェアの脆弱性と更新の遅れ
ソフトウェアには必ずバグが存在する。問題は、そのバグが発見されてから修正パッチが適用されるまでの『空白期間』だ。攻撃者はこの期間を狙って既知の脆弱性を悪用する。企業の基幹システムが古いバージョンのまま運用されているケースは珍しくなく、更新作業に伴う業務停止リスクを避けるために先送りされることが多い。
2017年に発生したWannaCryランサムウェア攻撃は、すでに修正パッチが公開されていたWindowsの脆弱性を突いたものだった。パッチを適用していれば防げた攻撃が、世界150か国以上に広がった。更新の先送りがいかに高くつくかを示す典型例だ。
企業側の防御の仕組み——何が機能して何が機能しないのか
暗号化とハッシュ化の違い
まともなサービスは、パスワードをそのまま保存しない。代わりに『ハッシュ化』という一方向の変換処理を行い、元のパスワードを復元できない形で保存する。漏洩したデータベースにパスワードが平文で含まれていた場合、それは設計上の重大な欠陥だ。残念ながら、そのような欠陥を持つサービスは今も存在する。
暗号化はハッシュ化と異なり、鍵があれば元のデータに戻せる。クレジットカード番号などは暗号化して保存されるが、暗号化の鍵自体が漏洩すれば意味をなさない。鍵の管理こそがセキュリティの核心だ、という事実は、システムを外から見ているだけでは見えにくい。
多要素認証(MFA)が防げるものと防げないもの
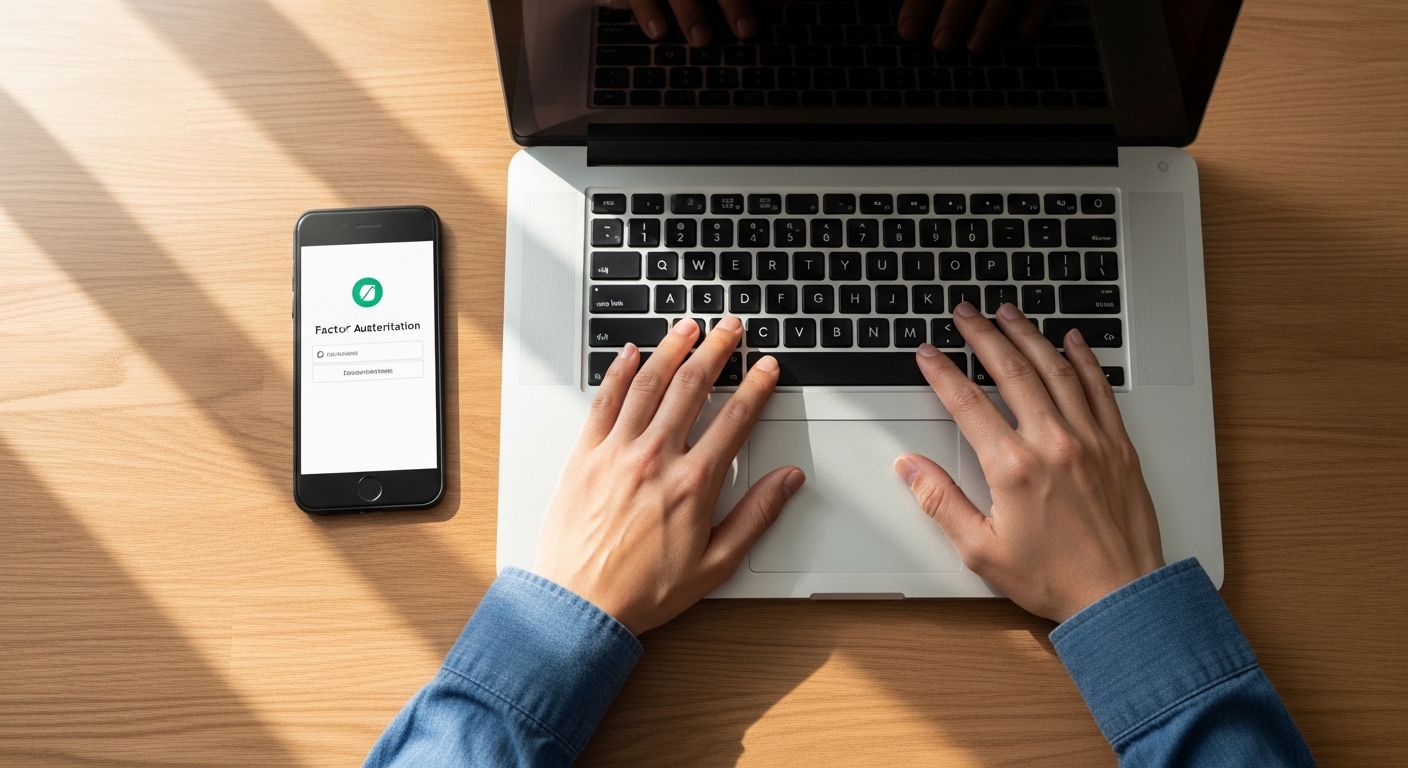
多要素認証は、パスワードが漏洩しても不正ログインを防ぐ有効な手段だ。スマートフォンへの確認コード送信や認証アプリの使用がその代表例だ。ただし、SIMスワッピング攻撃(攻撃者が携帯キャリアを騙して電話番号を乗っ取る手法)に対しては、SMS認証は脆弱になる。認証アプリやハードウェアキーの方がより堅牢だ。
多要素認証は完璧ではないが、導入しているだけで攻撃者の大半は別のターゲットに移る——コストと効果のバランスが圧倒的に優れている。
個人が今すぐできる具体的な対策
パスワードマネージャーの導入
すべてのサービスに異なる強力なパスワードを設定し、それを記憶するのは人間には不可能だ。パスワードマネージャーはその問題を解決するツールで、ランダムで長いパスワードを自動生成・保存・入力してくれる。マスターパスワード一つを覚えるだけでよく、他のすべてはツールが管理する。
よく聞かれる懸念が「パスワードマネージャー自体が漏洩したら?」というものだ。実際にいくつかのサービスでインシデントが発生したことはある。ただし、適切に設計されたパスワードマネージャーはマスターパスワードを知らない状態でデータを暗号化するため、漏洩しても中身は読めない。使い回しのリスクと比較すれば、導入する方が圧倒的に安全だ。
自分の情報が漏洩しているか確認する方法
'Have I Been Pwned'(haveibeenpwned.com)は、メールアドレスを入力するだけで過去の漏洩インシデントに含まれているか確認できる無料サービスだ。セキュリティ研究者のトロイ・ハントが運営しており、数十億件のレコードを収録している。自分のアドレスが何件のインシデントに含まれているかを見て、驚く人は多い。
(Opinion: 多くの企業がセキュリティ対策を『コスト』として捉えている限り、漏洩は減らない。ユーザー側がサービス選定の基準にセキュリティ姿勢を加えることで、市場に圧力をかける方が長期的には効果的だと思う。)
よくある質問
Q. 漏洩したパスワードはどのくらいの速さで悪用されるのか?
漏洩データがダークウェブに出回ると、自動化されたツールによるクレデンシャルスタッフィング攻撃が数時間以内に始まることがある。特に価値の高いアカウント(金融サービスなど)は最初に標的にされる。漏洩通知を受け取ったら、その日のうちにパスワードを変更するのが原則だ。
Q. 二段階認証を設定していれば、パスワードが漏洩しても安全か?
多くの場合は安全だが、完全ではない。SMS認証はSIMスワッピング攻撃に弱く、フィッシングサイトを経由してリアルタイムで認証コードを盗む手法も存在する。認証アプリ(Google AuthenticatorやAuthyなど)やハードウェアキーを使う方がより堅牢だ。
Q. 小さな企業やサービスより大企業の方が安全か?
必ずしもそうではない。大企業は攻撃者にとって魅力的なターゲットであるため、より多くの攻撃を受ける。一方、小規模なサービスはセキュリティ投資が限られていることが多く、基本的な設定ミスが放置されているケースもある。企業規模よりも、そのサービスがセキュリティにどれだけ真剣に取り組んでいるかを見る方が重要だ。
データ漏洩の本当に厄介な点は、被害を受けたことに気づくまでに数か月、場合によっては数年かかることがある、という事実だ。企業が漏洩を検知してから公表するまでに時間がかかることも多く、その間にユーザーの情報はすでに取引されている。完璧な防御は存在しないが、パスワードマネージャーの導入と多要素認証の設定だけで、攻撃者にとってのコストを劇的に引き上げられる。あなたの情報を狙う攻撃者は、より簡単なターゲットを探して次へ移る——それが現実的な防御の論理だ。


コメント
コメントを投稿