ランサムウェアとは?その仕組みと個人・企業ができる対策
世界中で1日に数千件のランサムウェア攻撃が発生しており、身代金の要求額は数百万円から数十億円に達することもある。サイバー犯罪の中でも特に被害が深刻なこの攻撃は、病院のシステムを止め、インフラを麻痺させ、中小企業を廃業に追い込んできた。しかし「ランサムウェアとは何か」を正確に理解している人は、意外と少ない。
ランサムウェアとは何か?平易な言葉で理解する
「身代金ウイルス」の正体
ランサムウェア(Ransomware)は、「Ransom(身代金)」と「Software(ソフトウェア)」を組み合わせた造語だ。感染したコンピューター上のファイルを暗号化し、被害者がそのデータにアクセスできない状態にしたうえで、復号キーと引き換えに金銭を要求する悪意あるプログラムを指す。
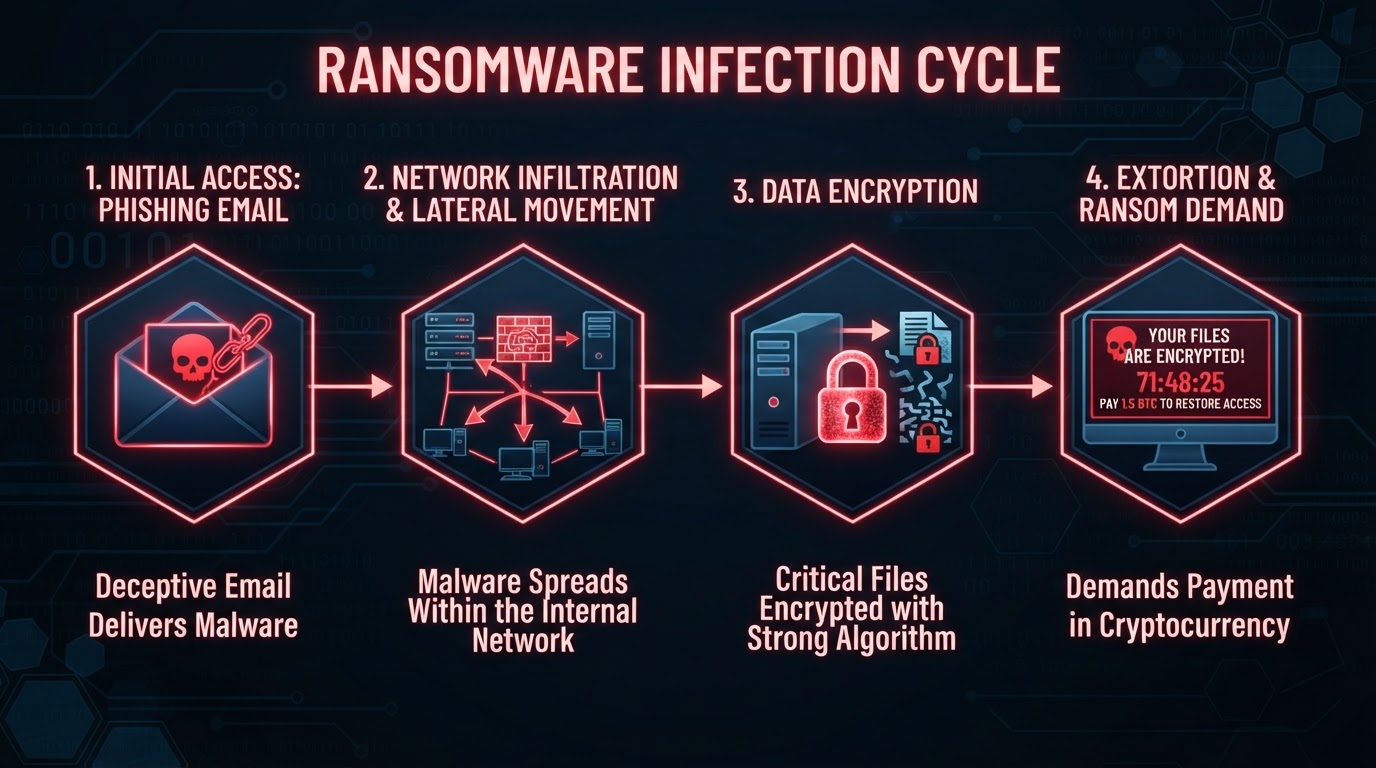
支払いはほぼ例外なく暗号資産(仮想通貨)で要求される。追跡が難しいからだ。要求に応じなければ「データを公開する」「復号キーを削除する」と脅すケースも増えている。
どんな種類があるのか
大きく分けると2種類ある。ファイルを暗号化する「暗号化型」と、画面をロックしてシステム自体を使えなくする「ロック型」だ。近年は暗号化型が主流で、さらに「データを盗んでから暗号化する」二重脅迫型が標準的な手口になっている。
二重脅迫型は、バックアップがあっても「データを公開するぞ」という脅しが有効になるため、被害者の選択肢を大幅に狭める。これは攻撃者にとって賢い進化だった。
ランサムウェアはどうやって感染するのか?攻撃の仕組みを解説
主な侵入経路
最も多い感染経路はフィッシングメールだ。「請求書を確認してください」「荷物の配送状況はこちら」といった文面で添付ファイルやリンクをクリックさせ、マルウェアを実行させる。メールの文面は年々巧妙になっており、社内の上司や取引先を装ったものも珍しくない。
次に多いのがRDP(リモートデスクトッププロトコル)の脆弱性を突いた攻撃だ。テレワークが普及した結果、インターネットに直接さらされたRDPポートが増え、攻撃者にとっての入口が広がった。ソフトウェアの未適用パッチを狙う「エクスプロイト攻撃」も依然として多い。
感染から暗号化までの流れ
侵入に成功した攻撃者はすぐには動かない。ネットワーク内を静かに横移動し、管理者権限を奪い、バックアップシステムを無効化してから、一斉にファイルを暗号化する。この「潜伏期間」は数日から数週間に及ぶことがある。
つまり、ランサムウェアの画面が出た時点では、すでに攻撃の大半が終わっている。発見が遅れるほど被害が広がる構造だ。
ランサムウェアの画面が表示された瞬間、攻撃者はすでにネットワーク内で数日間動き回っている。「気づいた時には手遅れ」が、この攻撃の最も恐ろしい特徴だ。
実際に何が起きたか?代表的なランサムウェア被害の事例
病院・インフラへの攻撃
2021年、アイルランドの国民保健サービス(HSE)がランサムウェア攻撃を受け、全国の病院システムが数週間にわたって停止した。電子カルテにアクセスできなくなり、手術の延期や患者の転送が相次いだ。復旧には数ヶ月を要し、被害額は数百億円規模に達したとされる。
同年、米国のコロニアル・パイプラインも攻撃を受け、東海岸の燃料供給が一時的に混乱した。これは「インフラへの攻撃がどれほど社会的影響を持つか」を世界に示した事件だった。
中小企業も無関係ではない
大企業の事例が目立つが、攻撃者は中小企業も積極的に狙う。セキュリティ投資が少なく、復旧能力も低いため、身代金を払いやすいと判断されるからだ。日本国内でも、製造業や医療機関への攻撃が複数報告されている。
ある中小製造業者が工場の生産管理システムを暗号化され、数日間の操業停止を余儀なくされた事例では、直接的な損害よりも取引先への信頼失墜による長期的な損失の方が大きかったという。
(Opinion: 身代金を払うことへの議論は常にあるが、支払いが次の攻撃資金になるという現実を無視すべきではない。「払えば終わる」という保証もなく、実際に復号キーが届かないケースも報告されている。払わない選択肢を持てるよう、事前の準備こそが唯一の答えだと思う。)
個人と企業が今すぐできるランサムウェア対策
個人レベルでできること
最も効果的な対策はバックアップだ。ただし、ネットワークに常時接続されたバックアップは暗号化の対象になる。「3-2-1ルール」と呼ばれる原則がある。データを3つのコピーとして保持し、2種類の異なるメディアに保存し、1つはオフライン(またはオフサイト)に置くというものだ。
次にOSとソフトウェアを常に最新の状態に保つこと。パッチ未適用の脆弱性は攻撃者にとって開いた窓だ。フィッシングメールを見分ける訓練も重要で、送信元アドレスをよく確認し、不審なリンクは絶対にクリックしない習慣をつけることが基本になる。
企業レベルで実施すべき対策
企業には個人より広い攻撃面がある。まず多要素認証(MFA)の全面導入が必須だ。パスワードが漏洩しても、それだけでは侵入できない状態を作る。RDPを外部に直接公開しないことも基本中の基本で、VPN経由に限定するだけで侵入リスクは大幅に下がる。
「最小権限の原則」も重要だ。従業員が業務に必要な最低限のアクセス権しか持たない設計にすることで、侵入された際の横移動を制限できる。エンドポイント検知・応答(EDR)ツールの導入も、潜伏期間中の異常な動きを早期に検知するために有効だ。
バックアップは「あるかどうか」より「使えるかどうか」が問題だ。定期的な復元テストをしていないバックアップは、緊急時にただのファイルの山になる。
インシデント対応計画を事前に作る
攻撃を受けた後に「どうしよう」と考え始めるのでは遅い。誰に連絡するか、どのシステムを優先して復旧するか、外部の専門機関(IPAやJPCERT/CCなど)にはいつ報告するかを、事前に文書化しておく必要がある。
訓練も欠かせない。机上演習(テーブルトップエクササイズ)と呼ばれる模擬インシデント対応訓練は、実際の攻撃時に組織がパニックにならないための免疫を作る。
よくある質問
Q1. 身代金を払えばデータは戻ってくるのか?
必ずしも戻るとは限らない。セキュリティ機関の調査では、身代金を支払った被害者の一定割合が復号キーを受け取れなかったか、データが完全には復元されなかったと報告している。また、支払いが「次の攻撃ターゲットとして信頼できる支払者」というリストに載るリスクもある。支払いは最後の手段であり、事前の対策に勝るものはない。
Q2. 無料のウイルス対策ソフトで十分か?
無料のウイルス対策ソフトは既知のマルウェアを検出する能力はあるが、ランサムウェアの高度な亜種や「ファイルレス攻撃」(メモリ上だけで動作する手法)には対応できないことが多い。企業環境では、振る舞い検知機能を持つEDRソリューションの導入が推奨される。個人でも、OSに標準搭載されているセキュリティ機能を有効にしたうえで、定期的なバックアップと組み合わせることが重要だ。
Q3. スマートフォンもランサムウェアに感染するのか?
感染する。AndroidデバイスはPCほど多くはないが、非公式のアプリストアからインストールしたアプリ経由での感染事例が報告されている。iOSは比較的リスクが低いが、脱獄(ジェイルブレイク)した端末は例外だ。スマートフォンでも、公式ストア以外からのアプリインストールを避け、OSを最新に保つことが基本的な防御になる。
ランサムウェアが恐ろしいのは、技術的な巧妙さだけではない。「払えば終わる」という人間の心理を正確に突いてくる点だ。攻撃者は締め切りを設け、カウントダウンタイマーを表示し、焦りの中で判断を迫る。冷静に対応できるのは、事前に準備した組織だけだ。そして、その準備をしていない組織が圧倒的多数であることを、攻撃者たちはよく知っている。


コメント
コメントを投稿