公衆Wi-Fiは危険?安全に利用するための対策と注意点
カフェや空港で無料Wi-Fiに接続した瞬間、あなたのスマートフォンは見知らぬ人のパソコンと同じネットワーク上に乗っている。これは比喩ではなく、技術的な事実だ。公衆Wi-Fiの多くは暗号化が不十分か、まったくされていないため、同じネットワーク上にいる第三者がトラフィックを傍受できる状態になっている。
なぜ公衆Wi-Fiで情報が盗まれるのか — 仕組みを理解する
暗号化なしのネットワークが抱える根本的なリスク
公衆Wi-Fiの最大の問題は、多くのネットワークがオープン認証、つまりパスワードなしで接続できる点にある。パスワードがあっても、同じパスワードを全員が共有している場合、ネットワーク上の通信は他の利用者から見える状態になりうる。家庭用ルーターの個別暗号化とは根本的に異なる仕組みだ。
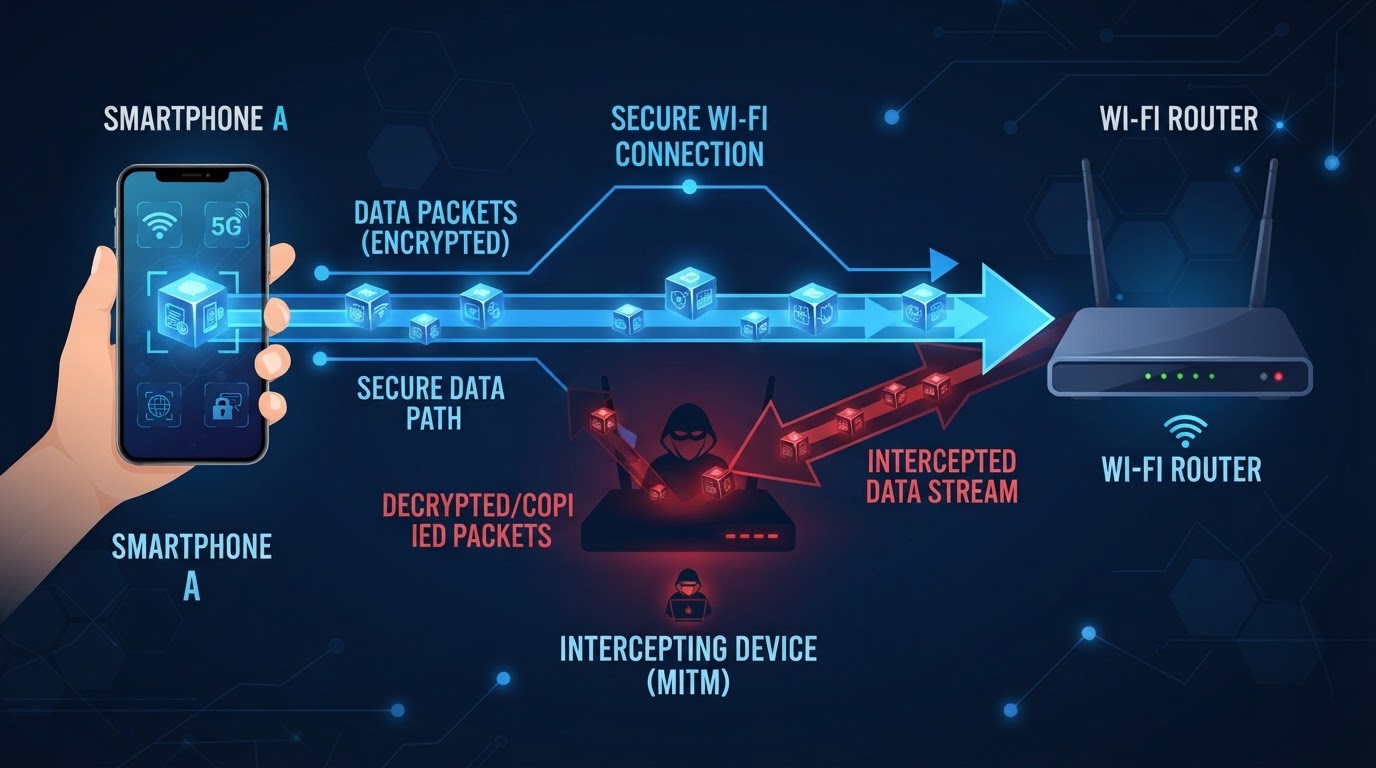
技術的に言えば、攻撃者は『パケットスニッフィング』と呼ばれる手法を使う。ネットワーク上を流れるデータパケットをキャプチャするツールは、専門知識がなくても入手・使用できるものが存在する。HTTPSで保護されていないサイトへのアクセスなら、ログイン情報がそのまま読み取られる可能性がある。
『悪魔の双子』攻撃 — 偽のアクセスポイント
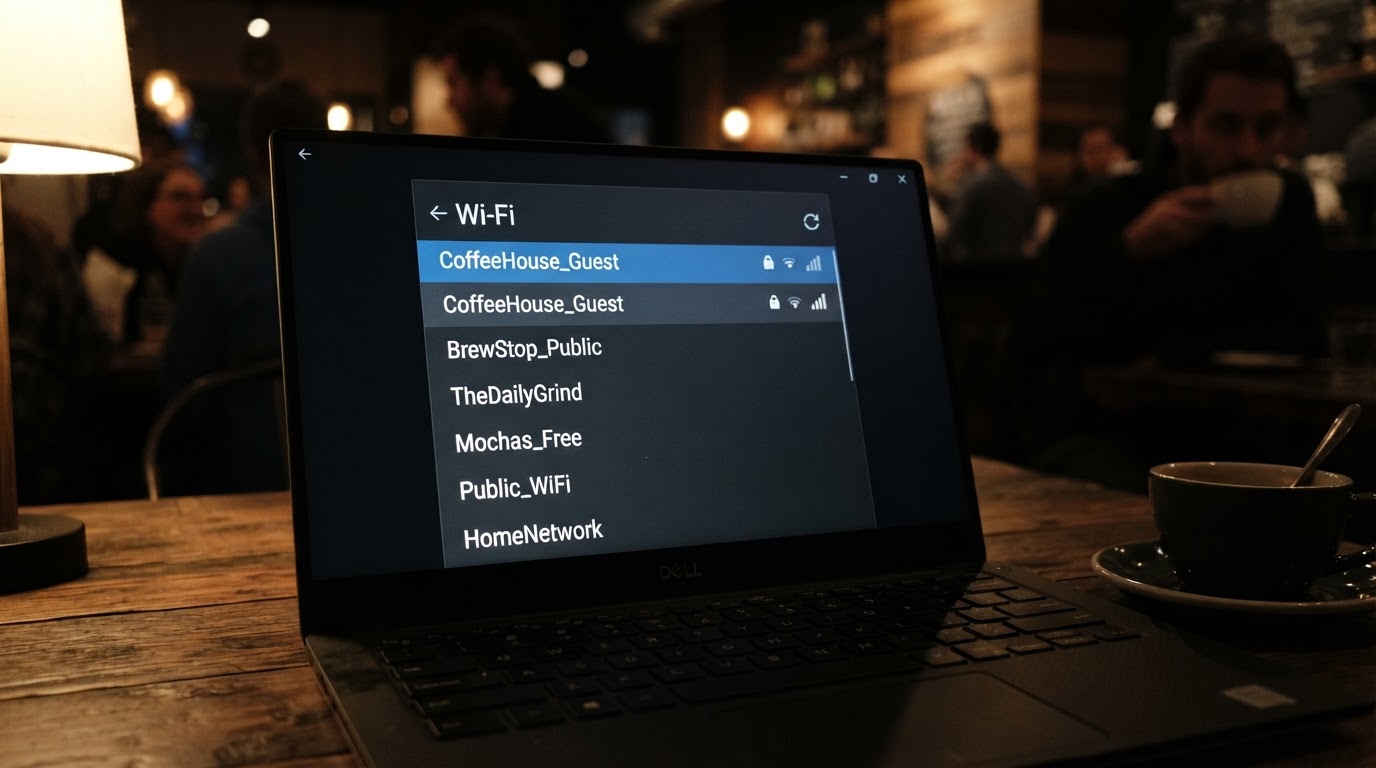
見落とされがちなリスクが、偽のアクセスポイントだ。攻撃者が正規のWi-Fiと同じ名前(SSID)のネットワークを立ち上げ、利用者を騙して接続させる手口を『イービルツイン(悪魔の双子)攻撃』と呼ぶ。たとえば空港のラウンジで『Airport_Free_WiFi』という名前のネットワークが2つ表示されていたとしても、どちらが本物か見た目だけでは判断できない。
接続してしまえば、すべての通信が攻撃者のデバイスを経由する。これを中間者攻撃(MITM攻撃)と呼び、パスワード、クレジットカード情報、セッションクッキーなどが盗まれるリスクがある。実際にセキュリティ研究者がカンファレンス会場でこの手法を実演し、参加者の通信を傍受できることを示した事例が複数報告されている。
偽のWi-Fiアクセスポイントは、見た目では本物と区別がつかない。接続した時点で、すでに手遅れになっていることもある。
公衆Wi-Fi被害の実態 — 何が実際に起きているのか
セッションハイジャックとクッキー盗難
HTTPSが普及した現在でも、すべてのリスクが消えたわけではない。セッションクッキーの盗難は依然として有効な攻撃手法だ。ログイン後に発行されるセッションIDを盗まれると、攻撃者はパスワードを知らなくてもそのアカウントにアクセスできる。
かつて『Firesheep』というブラウザ拡張機能が公開され、技術的な知識がほぼない人でも公衆Wi-Fi上でFacebookやTwitterのセッションを乗っ取れることが実証された。この事件はウェブサービス全体のHTTPS化を加速させるきっかけになったと言われている。逆に言えば、それ以前の公衆Wi-Fiがいかに無防備だったかを示している。
DNSスプーフィングによる偽サイト誘導
攻撃者が管理するネットワークに接続すると、DNSサーバーも攻撃者が制御している場合がある。これにより、正規のURLを入力しても偽のサイトに誘導される『DNSスプーフィング』が可能になる。銀行のサイトに接続しようとして、見た目がそっくりな偽サイトに飛ばされるシナリオだ。
今すぐできる公衆Wi-Fi対策 — ステップ別の解決策
ステップ1:VPNを使う(最も効果的な対策)
VPN(仮想プライベートネットワーク)は、デバイスとVPNサーバーの間の通信を暗号化するトンネルを作る。公衆Wi-Fi上でVPNを使えば、同じネットワーク上の第三者はあなたの通信内容を読み取れなくなる。パケットスニッフィングも、イービルツイン攻撃も、VPNがあれば大幅にリスクを下げられる。
注意点として、VPNサービスの選択は慎重に行う必要がある。無料VPNの中には、ユーザーのトラフィックデータを収集・販売しているものが存在することが調査で明らかになっている。信頼性の高い有料VPNサービスを選ぶのが基本だ。接続先のVPNサーバーを信頼することになるため、プロバイダーのプライバシーポリシーは必ず確認したい。
ステップ2:HTTPSを確認し、重要な操作は避ける
URLが『https://』で始まっているかを確認する習慣は、今でも有効だ。ブラウザのアドレスバーに鍵マークが表示されていれば、通信は暗号化されている。ただし、これはサーバーとの通信が暗号化されているだけで、接続先サイト自体が安全であることを保証するものではない。
公衆Wi-Fi上では、ネットバンキングへのログイン、クレジットカード情報の入力、重要なビジネスメールの送受信は避けるのが賢明だ。どうしても必要な場合は、スマートフォンのモバイルデータ通信(4G/5G)に切り替えることを強く勧める。
ステップ3:自動接続をオフにし、ネットワークを忘れる
スマートフォンやパソコンの多くは、一度接続したWi-Fiネットワークを記憶し、次回から自動的に接続する設定になっている。これが問題だ。攻撃者が以前接続したネットワークと同じ名前の偽ネットワークを立ち上げれば、デバイスが自動的に接続してしまう。
設定から『既知のネットワークへの自動接続』をオフにし、使い終わったネットワークは『このネットワークを削除』しておくのが基本的な防衛策だ。特に空港や駅など、不特定多数が使うスポットで接続したネットワークは必ず削除する習慣をつけたい。
公衆Wi-Fiの本当のリスクは接続中だけではない。デバイスが自動接続する設定になっていれば、気づかないうちに偽ネットワークに引き込まれることがある。
ステップ4:ファイアウォールと最新のOSを維持する
OSやアプリのアップデートを後回しにしている人は多い。しかし、セキュリティパッチは既知の脆弱性を塞ぐために配布されている。公衆Wi-Fiのような敵対的な環境では、パッチが当たっていない脆弱性が直接攻撃の入り口になりうる。
Windowsの場合、パブリックネットワークに接続する際はネットワークの種類を『パブリック』に設定することで、ファイル共有などの機能が自動的に制限される。Macでも同様に、システム設定からファイル共有やリモートログインがオフになっているか確認しておきたい。
公衆Wi-Fiを二度と怖くしないための習慣づくり
モバイルホットスポットを代替手段として持つ
スマートフォンのテザリング機能(モバイルホットスポット)は、公衆Wi-Fiの最もシンプルな代替手段だ。自分のデバイスが作るネットワークに接続するため、第三者が介入する余地がない。データ通信量の制限があるプランでは使いすぎに注意が必要だが、重要な作業をする際の保険として持っておく価値がある。
出張が多いビジネスパーソンの中には、モバイルWi-Fiルーターを別途契約している人もいる。複数のデバイスを同時に接続でき、公衆Wi-Fiに依存しない環境を作れる。コストはかかるが、情報漏洩のリスクと比較すれば合理的な選択だ。
二要素認証(2FA)を全アカウントに設定する
万が一、パスワードが盗まれた場合でも、二要素認証が設定されていれば不正ログインを防げる可能性が高い。SMSによる認証コードよりも、認証アプリ(TOTPベースのもの)の方がセキュリティ強度が高いとされている。公衆Wi-Fi対策というより、デジタルライフ全体の基本防衛として導入しておきたい。
(Opinion: 正直なところ、VPNを常時起動する習慣を持っている一般ユーザーはまだ少数派だと思う。しかし、公衆Wi-Fiのリスクが広く知られるようになった今、VPNはスマートフォンのケースと同じくらい『当たり前の備え』になるべき時期に来ている。)
よくある質問
Q. HTTPSのサイトだけ見ていれば公衆Wi-Fiは安全ですか?
HTTPSは通信内容の暗号化には有効ですが、すべてのリスクを排除するわけではありません。DNSスプーフィングや偽アクセスポイントへの誘導は、HTTPSだけでは防げない場合があります。VPNと組み合わせて使うのが最も確実な対策です。
Q. スマートフォンは公衆Wi-Fiに接続しても比較的安全ですか?
パソコンと比べてリスクが低いとは言い切れません。スマートフォンのアプリの中には、バックグラウンドで通信を行うものも多く、それらが傍受の対象になりえます。特にアプリが古いバージョンのままだと、既知の脆弱性が残っている場合があります。
Q. カフェのWi-Fiにパスワードがあれば安全ですか?
パスワードがあっても、全員が同じパスワードを共有している場合、同じネットワーク上の他の利用者からの傍受リスクは残ります。これはWPA2-Personalという一般的な暗号化方式の仕組み上の制限です。個人ごとに異なる暗号化キーを使うWPA3やWPA2-Enterpriseが導入されているネットワークであれば、より安全です。
公衆Wi-Fiのリスクは、使わなければゼロになる。しかし現実には、出張先のホテル、乗り換えの空港、締め切り前のカフェで、モバイルデータが切れそうになった瞬間に人は判断を妥協する。そのわずか数分間のセッションで盗まれたクレジットカード情報やビジネスメールのアクセス権が、後になって深刻な被害をもたらした事例は少なくない。便利さとリスクのトレードオフを意識しながら接続する習慣こそが、最終的には最も強力な防衛線になる。


コメント
コメントを投稿